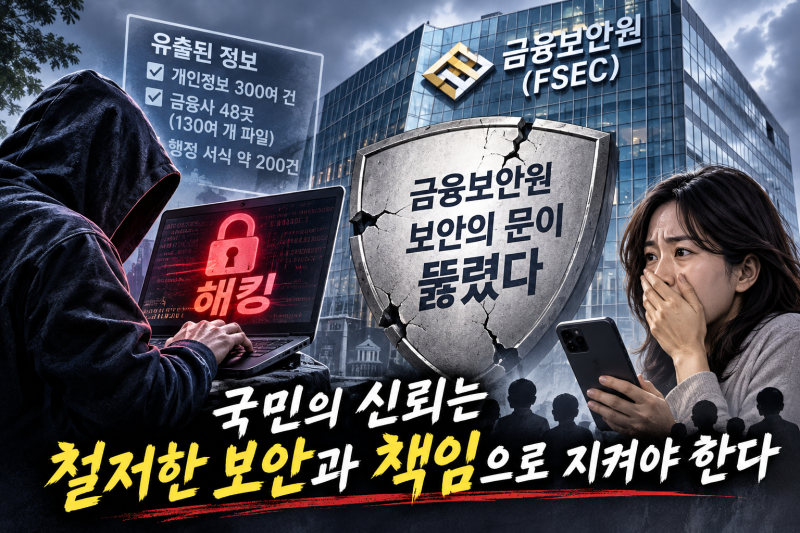
금융권의 보안을 책임지는 금융보안원이 해킹을 당해 개인정보가 유출됐다는 사실은 우리 사회에 적지 않은 경종을 울린다. 금융기관의 사이버 공격을 감시하고 보안 체계를 지원해야 할 전문기관이 정작 자신의 시스템을 지키지 못했다는 것은 단순한 사고로 넘길 일이 아니다. 국민의 안전을 지켜야 할 경찰서가 도둑에게 문을 열어준 것과 다르지 않다.
이번 사고로 금융회사 48곳의 130여 개 파일이 유출됐으며, 개인정보와 시스템 이용자 정보 등도 외부로 빠져나간 것으로 알려졌다. 문제는 유출된 정보가 또 다른 범죄의 수단으로 악용될 가능성이다. 개인정보 하나가 금융사기와 추가 해킹의 출발점이 될 수 있다는 점에서 이번 사건은 금융권 전체가 경각심을 가져야 할 사안이다.
더욱 심각한 것은 해당 시스템이 과거에도 정보 유출 취약점으로 지적된 적이 있다는 사실이다. 이미 위험을 알고 있었다면 무엇을 개선했고, 어떤 조치를 취했는지 국민 앞에 설명해야 한다. 위험을 발견하고도 방치했다면 기술의 문제가 아니라 관리와 책임의 문제다.
인공지능 시대의 사이버 공격은 국경도, 기관의 규모도 가리지 않는다. 공격은 갈수록 정교해지는데 방어 체계가 과거의 방식에 머물러 있다면 국민의 정보와 재산은 언제든 위협받을 수 있다. 사고가 발생할 때마다 책임자를 문책하겠다는 선언만 반복해서는 근본적인 해결책이 될 수 없다. 금융보안원뿐 아니라 금융권 전체의 보안 시스템을 독립적으로 점검하고, 취약한 부분을 찾아내 실질적으로 개선해야 한다.
무엇보다 중요한 것은 책임 있는 공개와 신속한 후속 조치다. 무엇이 유출됐고, 어떤 피해가 발생할 수 있으며, 피해를 막기 위해 어떤 조치를 하고 있는지 국민에게 정확하게 알려야 한다. 기관의 체면이나 조직의 책임을 앞세워 정보를 축소하거나 대응을 늦춰서는 안 된다.
국민은 금융기관에 돈만 맡기는 것이 아니다. 자신의 개인정보와 재산, 그리고 삶의 안전까지 맡긴다. 그 신뢰를 지키는 것이 금융기관과 보안 전문기관의 존재 이유다. 보안을 책임지는 기관이 보안의 허점이 되어서는 안 된다. 권한에는 반드시 책임이 따르고, 전문성에는 그에 걸맞은 실천이 뒤따라야 한다.
사고가 난 뒤에야 대책을 세우는 사회는 더 이상 안전할 수 없다. 이제는 사후약방문식 대응에서 벗어나 예방과 점검, 책임이 일상화되는 금융 보안 체계를 구축해야 한다. 국민의 정보는 기관의 소유물이 아니다. 국민에게 맡겨진 소중한 자산이다. 그 자산을 지키지 못한 책임을 분명히 묻고, 무너진 신뢰를 회복하기 위한 실질적인 변화를 보여줘야 한다.
시와늪대표 배성근(시인.수필.소설.평론(비평).칼럼리스트)